Manual de Burp Suite Community Edition
Capítulo 1 · Qué es Burp y para qué sirve
Serie: Burp Suite desde cero | unfantasmaenelsistema.com
Cuando abres cualquier página web, tu navegador y el servidor mantienen una conversación hecha de peticiones y respuestas HTTP: "dame el HTML de esta página", "aquí lo tienes", "ahora dame esta imagen", "envío este formulario de login". Esa conversación ocurre normalmente sin que nadie la mire de cerca. Burp Suite es una herramienta que se coloca en medio de esa conversación -entre tu navegador y el servidor- y te deja ver, pausar y modificar cada petición antes de que salga, y cada respuesta antes de que llegue.
Este manual está pensado para alguien que no ha abierto Burp en su vida. Vamos a instalarlo, recorrer su interfaz con calma, y usarlo paso a paso contra un laboratorio real -OWASP Juice Shop, una aplicación deliberadamente vulnerable- hasta llegar a encontrar y entender vulnerabilidades concretas: IDOR, control de acceso roto, race conditions y más. Cada capítulo es un artículo independiente de la serie, pero están pensados para seguirse en orden y reproducirse en tu propia máquina.
Qué aprenderás en este capítulo
Qué es un proxy de interceptación y por qué es la herramienta central de cualquier auditoría web · La diferencia entre Burp Suite Community Edition y Professional, y qué se puede hacer con la versión gratuita · Cómo se instala Burp en Windows, Linux y macOS · Qué laboratorio vamos a usar durante todo el manual, y por qué nunca debes apuntar estas técnicas a una web que no sea tuya
1. Por qué hace falta ver el tráfico HTTP
Una aplicación web moderna no es solo lo que ves en la pantalla. Detrás de cada clic hay peticiones que viajan por la red: algunas llevan tu usuario y contraseña, otras el identificador de un pedido, otras un token que demuestra que has iniciado sesión. El navegador te enseña el resultado -la página renderizada- pero esconde deliberadamente los detalles de esa conversación: cabeceras, cookies, parámetros ocultos, peticiones que dispara el JavaScript sin que tú hagas nada visible.
Para entender si una aplicación es segura no basta con mirarla como usuario. Hay que mirar exactamente lo que viaja por la red, y sobre todo, hay que poder cambiar esos datos antes de que lleguen al servidor para comprobar cómo reacciona. ¿Qué pasa si cambio el identificador de mi pedido por el de otro? ¿Qué pasa si repito una petición de "canjear cupón" diez veces a la vez? ¿Qué pasa si envío un carácter que el formulario del navegador no me deja escribir? Ninguna de esas preguntas se puede responder solo con el navegador. Hace falta un proxy de interceptación en medio.
2. Community Edition vs Professional
Burp Suite lo desarrolla PortSwigger y tiene tres ediciones: Community (gratuita), Professional (de pago, para profesionales) y Enterprise (para integrar en pipelines de CI/CD a escala). Este manual usa exclusivamente la Community Edition, porque es la que cualquiera puede instalar hoy mismo sin coste, y porque cubre de sobra todo lo necesario para aprender a auditar una aplicación web a mano.
| Módulo | Community | Professional |
|---|---|---|
| Proxy (interceptar y ver el tráfico) | Completo | Completo |
| Repeater (reenviar y modificar peticiones) | Completo | Completo |
| Intruder (automatizar variaciones) | Con límite de velocidad | Sin límite, mucho más rápido |
| Decoder / Comparer | Completo | Completo |
| Sequencer (calidad de tokens de sesión) | Completo | Completo |
| Scanner (escaneo automático de vulnerabilidades) | No incluido | Sí |
| Guardar el proyecto en disco | No (solo en memoria) | Sí |
| Extensiones de la BApp Store | La mayoría, sí | Todas |
La pieza que más se echa en falta en Community es el Scanner automático. No es una pérdida tan grande como parece para este manual: el Scanner es bueno encontrando patrones conocidos de inyección o cabeceras ausentes, pero no encuentra los fallos de lógica de negocio -un IDOR, un control de acceso roto, una race condition- que son precisamente el tipo de vulnerabilidad en el que nos vamos a especializar. Esas hacen falta ojos humanos y Repeater, no un escáner.
3. Instalación
Burp Suite es una aplicación Java que corre igual en Windows, Linux y macOS. Se descarga gratis desde el sitio oficial de PortSwigger. La Community Edition no requiere licencia ni registro para funcionar: se instala y se abre.
# Windows: el instalador .exe crea un acceso directo normal
# (no hace falta nada mas, Java viene empaquetado con el instalador)

# Linux / WSL: tras descomprimir el .jar oficial
java -jar burpsuite_community.jar

# macOS: el .dmg instala una app normal en /Applications
Al abrir Burp por primera vez aparece la pantalla de bienvenida, donde se elige el tipo de proyecto:
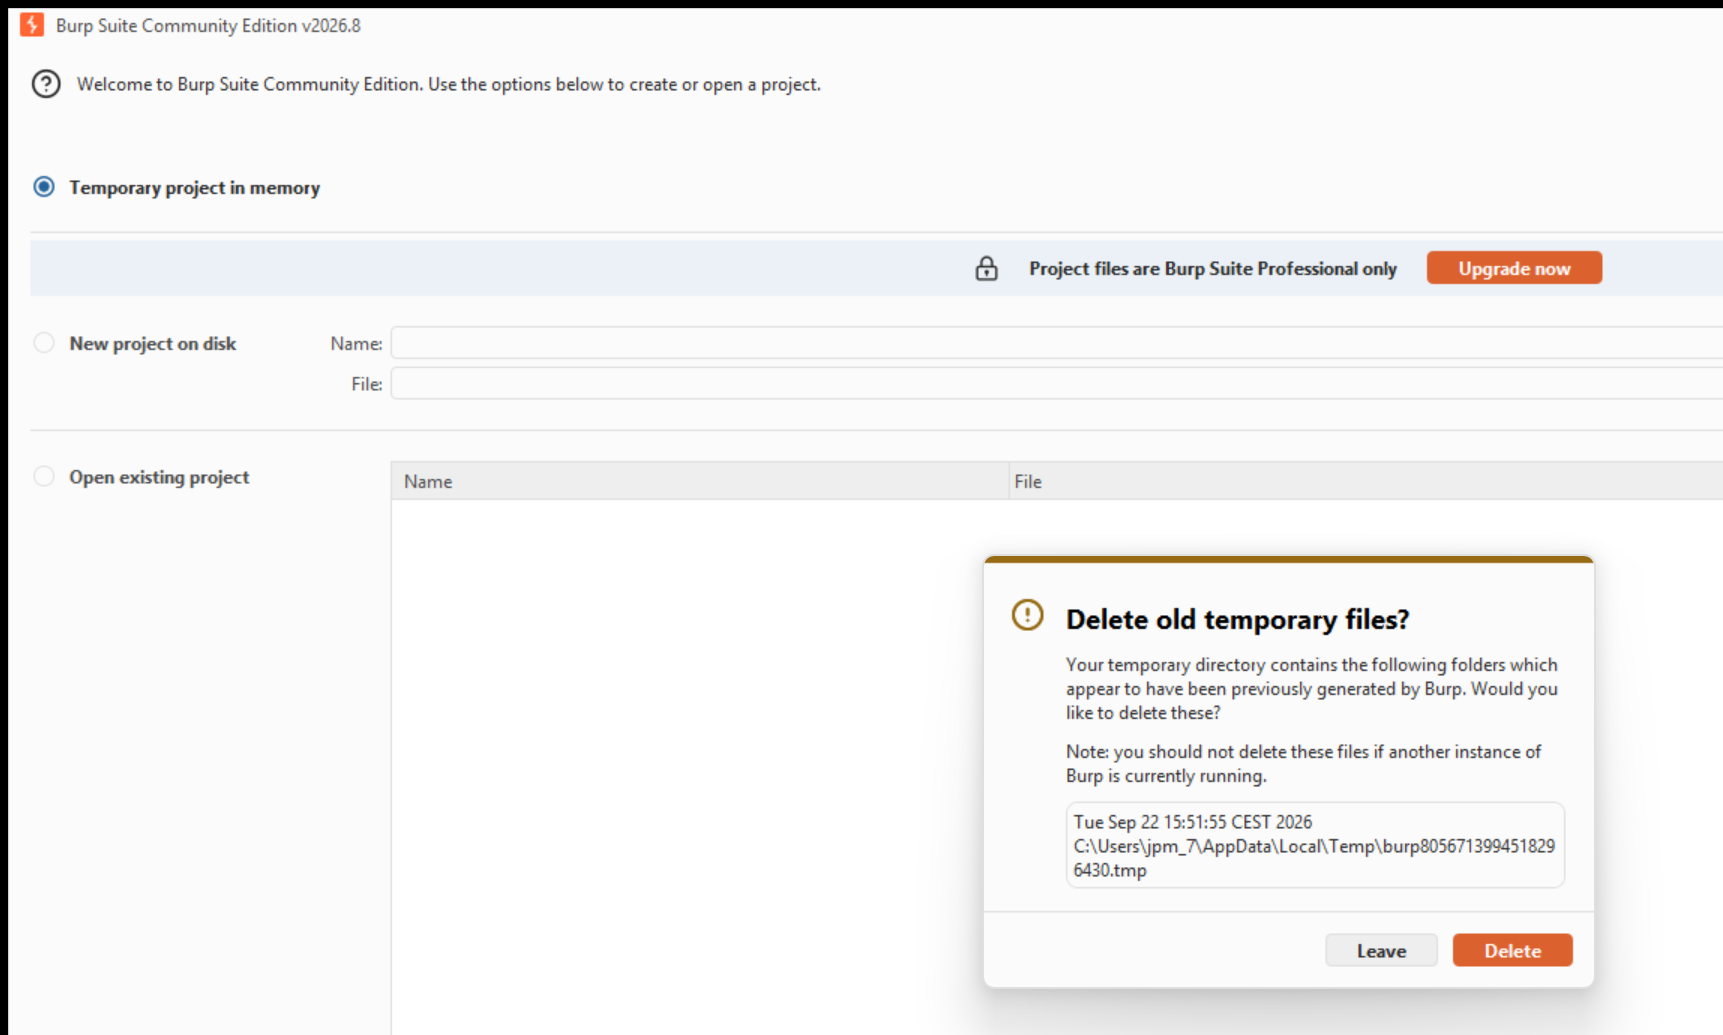
Pantalla de bienvenida de Burp Suite Community Edition
Temporary project in memory es la opción que vamos a usar en todo este manual: el proyecto vive solo en memoria RAM y desaparece al cerrar Burp. Es la única opción disponible en Community -guardar el proyecto en disco es una función de Professional- y para aprender y practicar es perfectamente suficiente: no necesitas conservar el histórico de una sesión a otra.
Un aviso legal antes de continuar
Interceptar y modificar peticiones HTTP con Burp es perfectamente legal cuando lo haces contra tu propia aplicación o un laboratorio autorizado. Hacerlo contra una aplicación de la que no eres propietario ni tienes permiso expreso es un delito en España (arts. 197 bis y 264 del Código Penal), aunque solo estés "mirando" el tráfico sin llegar a modificar nada. Todo el laboratorio de este manual corre en tu propia máquina, en un contenedor Docker que no expone nada a Internet.
4. El laboratorio de todo el manual: OWASP Juice Shop
A lo largo de los 21 capítulos de este manual vamos a practicar siempre contra la misma aplicación: OWASP Juice Shop, una tienda online moderna (SPA en Angular + API REST en Node.js) construida a propósito con decenas de vulnerabilidades intencionadas. Es el proyecto de entrenamiento más usado del mundo para este propósito, y tiene la ventaja de parecerse a una aplicación real: login, registro, carrito de la compra, direcciones, reseñas de producto, panel de administración... exactamente el tipo de funcionalidad que vas a auditar en cualquier trabajo real.
El capítulo 3 explica cómo levantarlo con Docker paso a paso. Por ahora, basta con saber que correrá siempre en http://localhost:3000, en tu propia máquina, sin salir a Internet.
Conclusión
Burp Suite es, en esencia, un intermediario que te devuelve el control sobre una conversación HTTP que el navegador normalmente esconde. La Community Edition, gratuita, tiene todo lo que hace falta para aprender a auditar una aplicación web a mano: Proxy para ver, Repeater para probar, Intruder para automatizar variaciones, y un puñado de herramientas de análisis alrededor.
En el próximo capítulo abrimos Burp de verdad, recorremos su interfaz con calma y hacemos que cargue nuestro laboratorio -Juice Shop- a través del navegador Chrome incorporado, sin tocar ninguna configuración manual de proxy ni de certificados.
unfantasmaenelsistema.com | Seguridad, sistemas y todo lo que no debería funcionar (pero funciona)